PHP2Shell: zo kwamen we de dag door
Op woensdag 21 oktober bracht PHP een beveiligingsupdate uit voor twee kritieke kwetsbaarheden: CVE-2026-109618 en CVE-2026-109619. Ze kregen al snel de bijnaam PHP2Shell. Beide hebben een CVSS-score van 9,2 op een schaal van 10. Volgens beveiligingsonderzoekers raakten ze elke webserver met PHP 5.4 of nieuwer, dat komt neer op meer dan de helft van het internet. Bijna alle websites en applicaties die wij bouwen en beheren draaien op PHP. Dit lek raakte dus vrijwel al onze klanten tegelijk.
Hieronder lees je hoe die dag voor ons verliep: wat we wanneer deden, welke keuzes we maakten en waarom.
De aankondiging op dinsdagavond
PHP had de release aangekondigd voor woensdag 16:00 Nederlandse tijd. Dinsdagavond bleek dat er al details over de kwetsbaarheden rondgingen. Om 22:48 deelden collega's de eerste berichten in ons securitykanaal. Daarmee stond vast dat uiterlijk bij de release de hele wereld kon zien hoe het lek werkt.
Een ochtend van beoordelen en voorzorgsmaatregelen
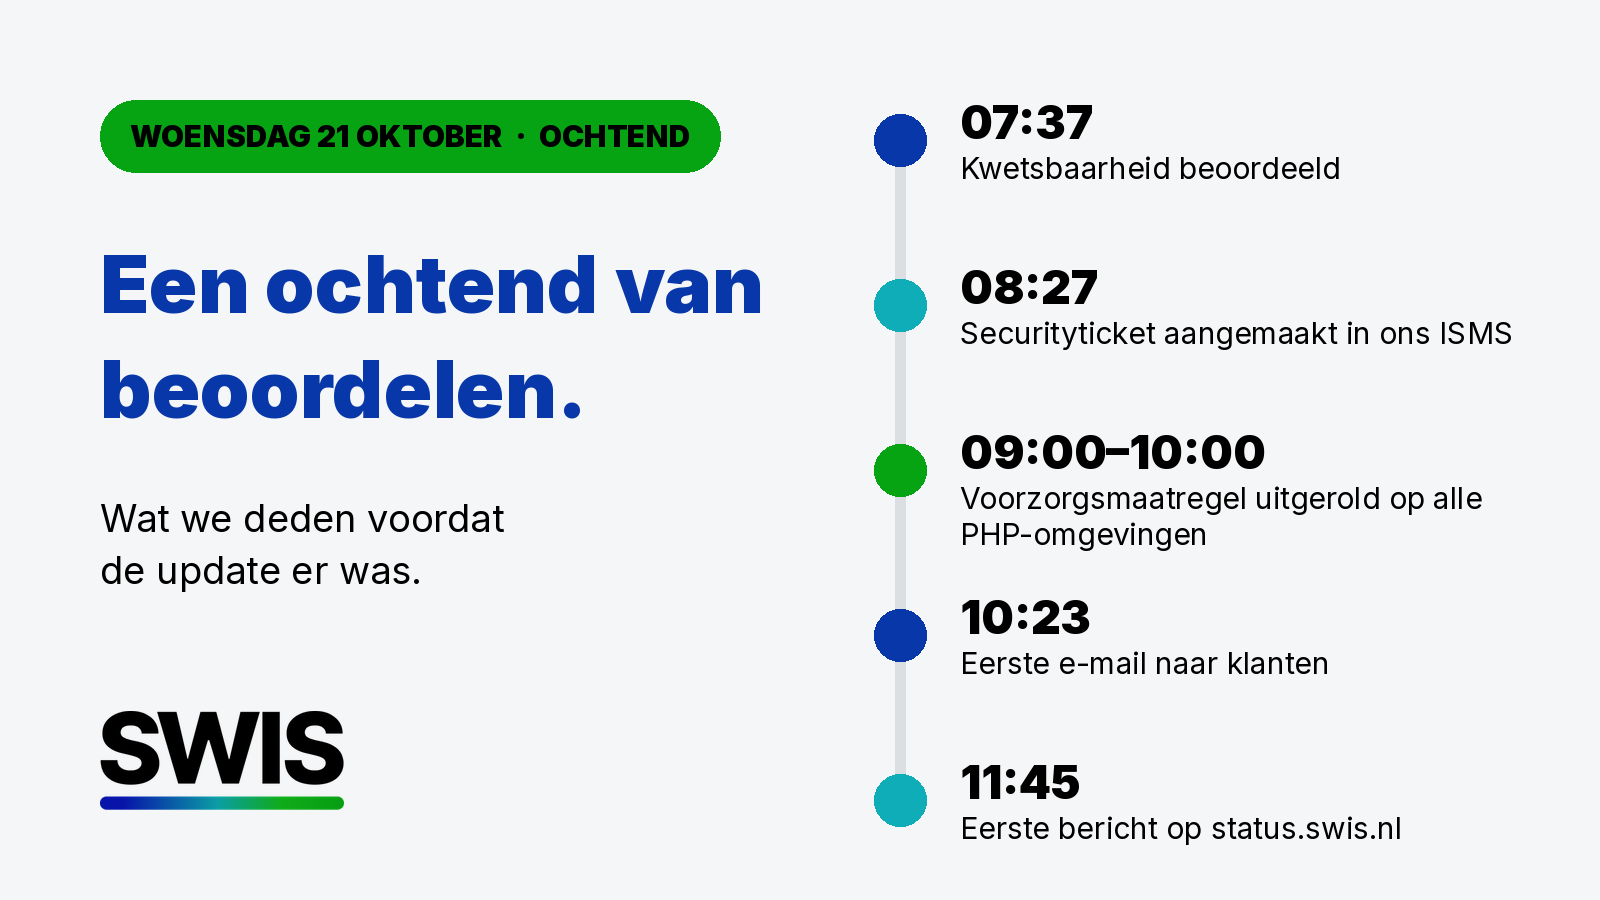
07:37 We beoordelen de kwetsbaarheid: wat is er bekend, welke van onze omgevingen zijn geraakt en welke tijdelijke maatregelen gaan er rond? Die maatregelen waren op dat moment nog niet officieel bevestigd.
08:27 We maken een securityticket aan in ons ISMS. Vanaf hier loopt alles via dat ticket.
09:00 tot 10:00 We rollen de voorzorgsmaatregel uit via de centrale configuratie van ons Kubernetes-platform. Zo staat hij binnen een uur op alle Drupal-, Laravel- en andere PHP-omgevingen, zonder dat we elke applicatie opnieuw hoeven te bouwen. Om 10:00 staat de maatregel overal, ook op de servers buiten ons cluster.
10:23 We sturen klanten een eerste e-mail. Daarin staat dat we de update met voorrang installeren zodra hij er is, en dat we geen impact op de beschikbaarheid verwachten.
11:45 Het eerste bericht verschijnt op status.swis.nl.
Offline of online, het dilemma van de middag
Rond het middaguur veranderde het beeld. DigiD, MijnOverheid en de Tweede Kamer gingen uit de lucht (NOS-liveblog), en ook Tweakers haalde zijn website uit voorzorg offline (Sansec). Bij ons belden de eerste klanten met de vraag of zij dat ook moesten doen.
12:57 We gaan om tafel. Vanaf dit moment werken we als crisisteam (zie verderop). De vraag: bieden we klanten aan hun website offline te halen? De argumenten op tafel:
- Onze voorzorgsmaatregel werkt, maar we wisten niet zeker of hij alle aanvalsroutes dekte. Pas bij de release zou blijken wat er precies in de update zat.
- Veel van onze klanten werken met persoonsgegevens, soms zelfs met medische gegevens. Een lek bij een van hen weegt zwaarder dan een paar uur offline.
- Als we een deel van de sites offline halen en een ander deel niet, moeten we aan iedereen kunnen uitleggen waarom.
13:25 We bouwen een statische pagina die we in de plaats van een website kunnen zetten. Om 13:34 gaat de eerste website op verzoek van de klant offline.
13:35 Tweede e-mail aan klanten: we vragen of ze tijdelijk offline willen of online willen blijven. De service managers bellen ondertussen alle klanten met kritieke websites.
14:26 Besluit. Iedere klant die we hadden gesproken, koos voor offline. Daarom halen we tussen 15:30 en 15:45 alle websites en applicaties offline, een kwartier voor de release. Dat late moment kozen we bewust. Er gingen al eerste proof-of-concepts rond, maar de volledige details lagen tot de release nog beperkt op straat. Vanaf de publicatie heeft iedereen die dat wil een exploit. Zo hielden we websites zo lang mogelijk online, zonder dat ze open stonden op het moment dat het risico het grootst werd.
14:35 Derde e-mail: alle websites gaan om 15:45 offline. Wil je toch online blijven, dan kan dat op eigen risico als je dat vóór 15:00 laat weten. Applicaties die onmisbaar zijn voor de bedrijfsvoering kunnen achter een extra login online blijven. Eén klant koos daarvoor.
15:45 Alle websites en applicaties zijn offline. In totaal gingen enkele honderden omgevingen uit.
De publicatie van de update
15:49 PHP brengt de update uit, iets eerder dan de aangekondigde 16:00. Daarmee was het grootste risico in één keer publiek. De officiële Docker-image waar ons platform op bouwt, was er alleen nog niet.
16:08 Vierde e-mail: de update is er, maar we kunnen hem nog niet installeren. De websites blijven offline. Liever het zekere voor het onzekere.
16:15 tot 17:00 We wachten niet langer. We bouwen PHP zelf vanuit de officiële broncode en houden ondertussen Docker Hub in de gaten.
De avond: stap voor stap weer online
17:18 De eerste twee applicaties, die op een eigen image draaien, staan weer online met de gepatchte PHP-versie.
17:27 Voor de Drupal- en Laravel-websites testen we de zelfgebouwde PHP-versie eerst op onze acceptatieomgeving, voordat hij naar productie gaat.
17:49 De tests zijn goed. De eerste klantwebsite staat weer online.
18:02 Bij het bouwen van de PHP-versies voor alle websites lopen we tegen een technisch probleem aan. Om 18:13 is dat opgelost.
18:35 De grote groep Drupal-websites gaat weer live. We zetten ze per groep online en controleren na elke groep of alles werkt. Met een script controleren we in elke productieomgeving welke PHP-versie draait.
18:40 Alle Drupal-websites die wij beheren zijn weer online. Om 19:13 krijgen klanten daar een e-mail over.
19:00 Niet elke website die wij bouwen, draait op ons eigen platform. Een deel wordt door de klant of een andere partij gehost. Die partijen hadden 's ochtends al de voorzorgsmaatregel van ons gekregen. Nu delen we de laatste informatie met hen en leveren we de gepatchte builds aan, zodat ook zij de nieuwe PHP-versie kunnen installeren. Om 19:12 draait de eerste extern gehoste productieomgeving op de beveiligde versie. De laatste builds leveren we later in de avond aan.
19:15 De laatste applicaties lopen vertraging op door een storing bij de externe dienst waarmee we applicaties bouwen en uitrollen. Tussen 20:03 en 20:08 bouwen we ze daarom op onze eigen machines en zetten ze zo online.
20:13 Alle websites en applicaties op ons platform draaien op een PHP-versie waarin de kwetsbaarheden zijn opgelost. Klanten krijgen de laatste e-mail van de dag.
20:15 tot 21:00 We lopen de websites en applicaties na, kijken mee in de monitoring en beantwoorden de laatste vragen van klanten. Iedere klant is geïnformeerd en alles ziet er stabiel uit.
21:00 Het crisisteam gaat naar huis.
Het crisisteam
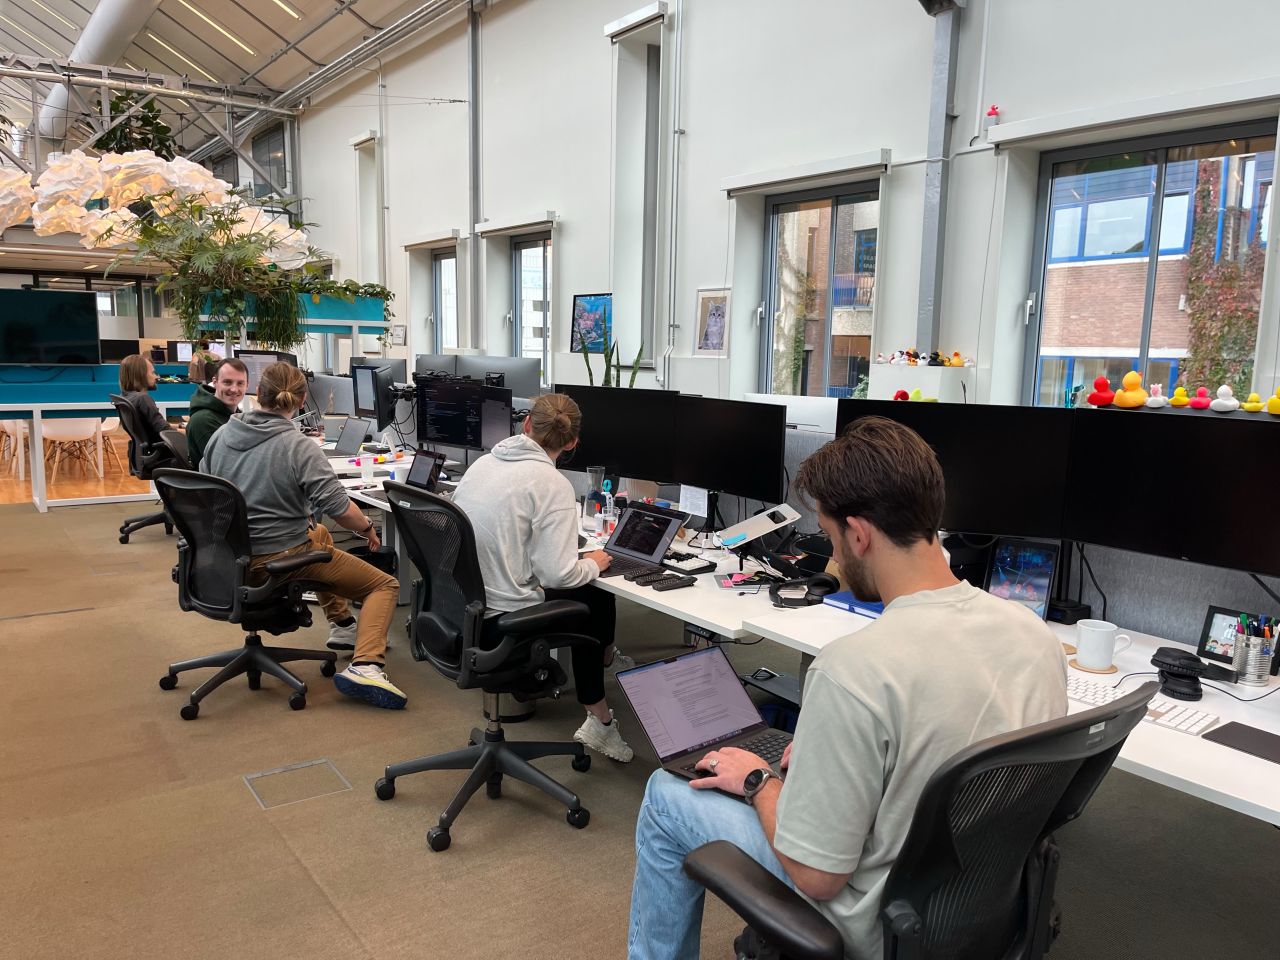
Rond het middaguur kwam het crisisteam op kantoor bij elkaar. Developers en DevOps-engineers namen de techniek voor hun rekening: de maatregelen, de statische pagina, het offline halen en het bouwen en uitrollen van de nieuwe PHP-versie. De service managers belden klanten met kritieke websites, hielden bij wie offline wilde en verwerkten elk verzoek. De berichten naar klanten schreven we samen: techniek leverde de feiten, de service managers wisten welke vragen er leefden. Zo kregen klanten steeds één verhaal, via e-mail, statuspagina en telefoon.
Alle verzoeken kwamen in één Slack-thread terecht, waarin we per klant bijhielden wat de status was. Op het drukste moment ging het om enkele honderden omgevingen op ons Kubernetes-platform en elf klanten daarbuiten.
Een statische pagina voor bezoekers
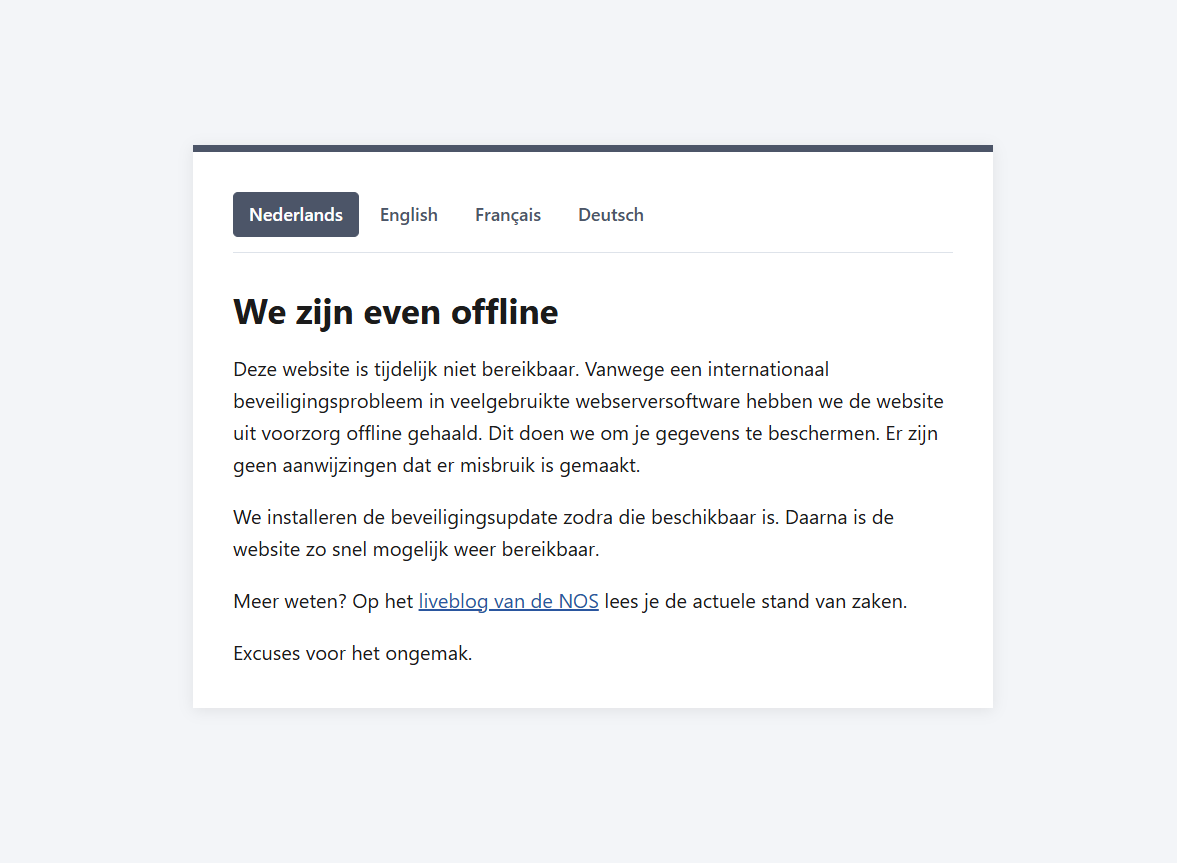
We wilden bezoekers van een offline website niet met een kale foutmelding laten zitten. Binnen een half uur stond er een eenvoudige statische pagina met de titel "Tijdelijk niet beschikbaar". Bezoekers lazen daar dat de website uit voorzorg offline was vanwege een internationaal beveiligingsprobleem, dat er geen signalen van misbruik waren, en waar ze meer konden lezen. De pagina toont zich automatisch in het Nederlands, Engels, Frans of Duits, afhankelijk van de taal van de browser.
De pagina draait als losse, kleine container op ons platform, zonder PHP. Eerst koppelden we elke website er handmatig aan. Rond 14:45 maakten we er een vangnet van: elke website die we offline zetten, kwam automatisch op deze pagina uit. Weer online zetten was daarmee één wijziging per website.
Klanten informeren
We hielden klanten op drie manieren op de hoogte:
- E-mail. Zes berichten, van de eerste melding om 10:23 tot de bevestiging om 20:13.
- Statuspagina. Vijftien updates op status.swis.nl. 's Middags was de dienst achter onze statuspagina zelf een tijd deels onbereikbaar. Toen zijn we overgestapt op e-mail en hebben we de gemiste updates later met het juiste tijdstip toegevoegd.
- Telefoon. De service managers belden klanten met kritieke websites zelf.
Wat hebben we geleerd?
Na afloop hebben we de logs doorgenomen. We zien daarin pogingen tot misbruik, maar die zijn allemaal tegengehouden: geen enkele poging is gelukt. We kunnen alleen niet alle verzoeken die aanvallen zijn precies filteren, dat is ook precies waarom de update zo kritiek was.
Woensdag moesten we PHP zelf bouwen, omdat de Docker-image uitbleef. De tooling om onze images vanuit de broncode op php.net te bouwen staat nu klaar. Normaal blijven we de officiële images gebruiken, maar als die bij een volgende kritieke update uitblijven, hebben we sneller een nieuwe image klaar.
Tijdens het opnieuw bouwen van de images was PEAR, waarmee we PHP-extensies installeren, een tijd overbelast. Dat kostte ons extra tijd. We onderzoeken of we die extensies op een andere manier kunnen installeren, zodat we PEAR niet meer nodig hebben.
Het crisisteam werkte goed doordat iedereen een eigen rol had. De service managers belden klanten, en één van hen hield de tickets en verzoeken bij. Eén collega schreef de updates voor e-mail en statuspagina, en een paar collega's richtten zich volledig op de infrastructuur en het testen. Zo bleef de techniek doorlopen terwijl de telefoon ging.
De statische pagina en het vangnet zijn klaar voor de volgende keer, en we hoeven ze dan niet onder tijdsdruk te bouwen.
Dank je wel
Woensdag liet zien dat we als team goed werken in een crisis. Dat geldt net zo goed voor onze klanten. Zij moesten binnen een paar uur beslissen of hun website offline ging, en reageerden snel en met veel begrip. Petje af, en dank je wel.
Heb je vragen over deze dag of over de beveiliging van jouw website? Mail naar service@swis.nl.